ESRA rivoluziona il tuo settore. Esplora subito i nostri casi d’uso!
In questo settore, una gestione accurata del rischio cyber è essenziale, poiché le infrastrutture critiche, come reti e impianti, sono sempre più digitalizzate e interconnesse, e qualsiasi accesso improprio ai dati dei clienti può comportare sanzioni elevate o compromettere gravemente la continuità operativa.
Un attacco informatico a questi sistemi, spesso composti da migliaia di asset distribuiti su tutto il territorio nazionale, può causare interruzioni del servizio, danni economici significativi e rischi per la sicurezza pubblica. Proteggere questi sistemi significa garantire la continuità operativa e la fiducia dei clienti.
Nel settore dei servizi finanziari, una gestione accurata del rischio informatico è fondamentale per proteggere i dati sensibili, garantire la continuità dei servizi finanziari e rispettare normative sempre più stringenti, come GDPR, PSD2, le linee guida EBA e DORA.
Le istituzioni finanziarie sono tra i bersagli preferiti degli attacchi informatici e una violazione può minare la fiducia dei clienti, causare gravi perdite economiche e destabilizzare l’intero sistema finanziario.
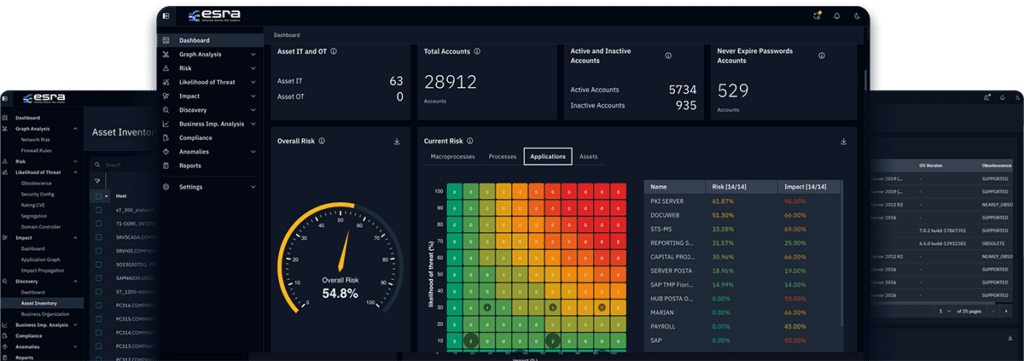
Un piattaforma avanzata di Risk Management può fornire una visione chiara delle parti coinvolte e offre agli operatori finanziari una panoramica completa del rischio informatico e degli impatti che possono coinvolgere intere infrastrutture tecnologiche.
Il settore food & ratail è un ambito molto delicato della Cyber Security, presentando numerosi casi di minacce che rendono necessari frequenti interventi di risk management.
Qui i principali rischi riguardano furti di dati relativi a clienti, fidelity card e fornitori, attacchi ai sistemi gestionali e di pagamento, phishing e social engineering molto frequenti dovuti ai numerosi operatori spesso dislocati e non sempre formati sull’utilizzo dei sistemi.
Un altro fattore di rischio è causato da attacchi ai siti web e alle piattaforme di e-commerce, dove numerosi end-point sono accessibili da clienti, fornitori e collaboratori nell’intera supply chain.
Nell’industria manifatturiera, in cui rientrano tutte le realtà in possesso di grandi linee produttive, i principali rischi relativi alla cyber security riguardano i sistemi di Operational Technology (OT), dovuti alla potenziale manomissione di macchinari e impianti con conseguente interruzione della produzione, eventuali attacchi DDoS ai sistemi di automazione industriale connessi e il potenziale attacco tramite end-point gestionali accessibili ad addetti e fornitori nell’ambito del controllo accessi e della supply chain.
Risulta quindi indispensabile monitorare tutti i sistemi in maniera coesa tra componenti IT, OT e IoT, le cui connessioni e frequenti scambi di dati possono causare elevati rischi di Cyber Security.
Nel settore della pubblica amministrazione, un’accurata gestione del rischio informatico è essenziale per proteggere dati personali e sensibili dei cittadini, garantire la continuità dei servizi pubblici e prevenire attacchi che potrebbero compromettere la sicurezza nazionale. Le PA sono spesso bersaglio di attacchi cyber perché gestiscono informazioni critiche e infrastrutture strategiche. Inoltre, in un contesto geopolitico sempre più teso, il rischio di accessi illeciti da parte di attori statali stranieri, interessati a raccogliere dati sensibili a fini di spionaggio o guerra cibernetica, rende la cybersicurezza una priorità assoluta per la sovranità e la difesa di qualunque ente pubblico.
Scopri le storie di successo provenienti da diversi settori e aziende.
ESRA aiuta le organizzazioni a essere conformi a normative e leggi.
Esplora la sezione qui sotto e contattaci per scoprire come ESRA può aiutarti a raggiungere la conformità.
Gli Stati membri dell’UE sono obbligati a recepire queste misure nella legislazione nazionale entro ottobre 2024. La tua organizzazione è pronta per questa nuova esigenza legale?
Il GDPR è la normativa più importante riguardante la protezione dei dati e la privacy. È in vigore dal 2015. Hai spuntato tutte le caselle?
L’industria finanziaria è strategica per le strategie di resilienza alla cyber sicurezza dei governi.
Questa industria, però, dipende profondamente dalle tecnologie e dalle terze parti. Il Digital Operational Resilience Act (DORA) è una normativa dell’UE che entrerà in vigore il 17 gennaio 2025, con l’obiettivo di migliorare la resilienza in un settore così delicato.
Le Linee guida dell’EBA sulla gestione dei rischi ICT e di sicurezza stabiliscono gli standard per le istituzioni di credito, le imprese di investimento e i PSP per gestire i rischi ICT in modo uniforme in tutto il mercato unico dell’UE. La tua azienda è conforme a queste linee guida?
ISO 31000 è uno standard internazionale che fornisce principi e linee guida per la gestione del rischio. Definisce un approccio completo per identificare, analizzare, valutare, trattare, monitorare e comunicare i rischi all’interno di un’organizzazione.